


GMOサイバーセキュリティ脆弱性診断
IT資産に潜むセキュリティリスクを検知・可視化「脆弱性診断」
ネットワークからアプリケーション、IoTまで、様々な分野に特化した世界トップレベルのホワイトハッカーの高い技術・豊富な知見を用いて、セキュリティ上の問題(脆弱性)がないかを綿密に確認・評価・対策提案を行います。
お客様の事業内容や状況などに応じて、お客様ご自身で診断ができるツール診断から、専門のエンジニア(ホワイトハッカー)による手動診断、さらには万が一のセキュリティインシデント発生時のフォレンジック調査などをご用意しています。
※各種製品・サービスの提供元は、GMOサイバーセキュリティbyイエラエ株式会社になります。
「脆弱性診断」のサービス
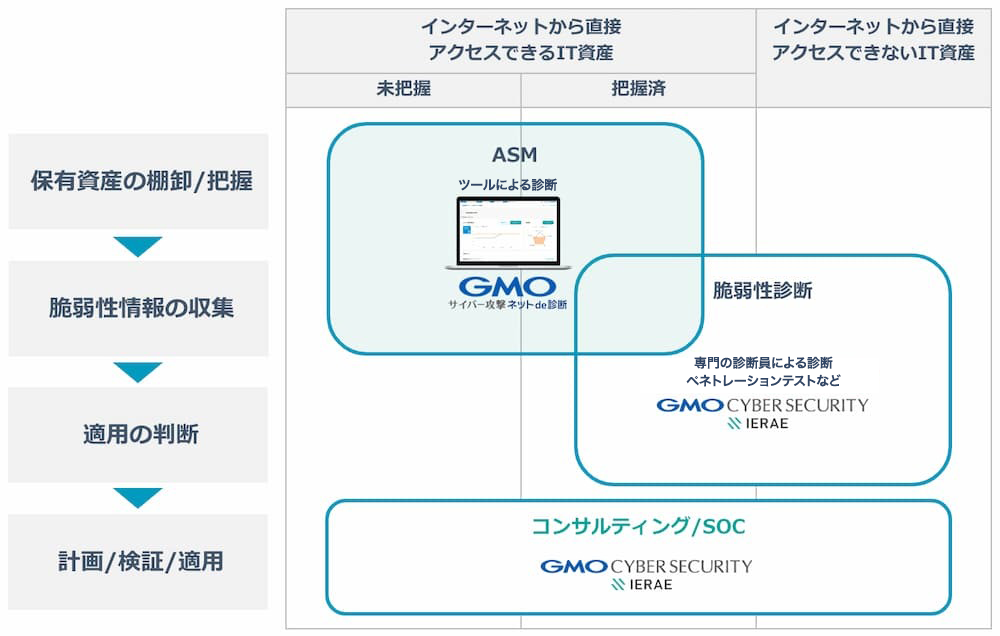
ツール診断と手動診断の比較
目的や頻度、利便性などを考慮し適切な診断手法をお選びいただけます。
| ツール診断 | 手動診断 | |
|---|---|---|
| ビジネスロジックを考慮した診断 例:管理者しかアクセスしてはいけないファイルに担当者の権限が付与されていないか等 | × 不可 | 〇 可能 |
| 診断実施までのリードタイム | 〇 即診断可能 | △ 手続きや日程調整が必要 |
| 診断頻度 | 〇 月35回まで診断可能 | △ スポット |
| エラーハンドリング | △ 可能だが利用者にて実施 | 〇 可能 |
ツール診断「ネットde診断 for ASM」の概要
ASM(Attack Surface Management)で構成される4つのプロセス(攻撃面の発見、攻撃面の情報収集、リスク評価、リスク対応)を、お客様自身で継続的かつ手軽に実行できます。国産ならではの使いやすさ・わかりやすさで、診断のみならず診断後のサポートまで対応します。
※「ネットde診断 for ASM」はAWS Marketplaceでプライベート・オファーで提供予定
| ドメイン管理 | ドメイン登録 | 〇 ※100ドメイン(FQDN)まで可能 |
|
| サブドメイン探索・棚卸 | 〇 | ||
| グループ設定/権限設定 | 〇 | ||
| 脆弱性診断 | 診断モード | プラットフォーム診断 | 〇 |
| Webアプリ診断 | 〇 | ||
| 影響と対策の説明 | 〇 | ||
| スキャン上限数 | 35回/月/ドメイン | ||
| 診断タイミング | 定期的スケジュール | 〇 | |
| 随時(任意タイミング) | 〇 | ||
| アラートメール | 〇 | ||
| レポーティング | 〇 | ||
| カスタマーサポート(使い方案内) | 〇 | ||
| アドバイザリ(専門家によるアドバイスやサポート) | 〇 | ||
手動診断の概要
セキュリティ技術を競う「DEF CON」や「Positive Hack Days」など海外のハッキングコンテストで優秀な成績を残しているホワイトハッカーによる診断サービスです。
自動ツールだけに頼らない手動診断と、リバースエンジニアリングによる高度な解析技術により、クオリティの高い脆弱性診断を実施します。

世界最高水準のスキルを保有
するホワイトハッカーが在籍

ツールだけではなく手動診断も
含めた診断サービス

1週間で診断開始も可能な
迅速なスケジュール
クラウド診断
アマゾン ウェブ サービス(AWS)をはじめとするパブリッククラウドを対象にセキュリティエンジニアが手動で行う脆弱性診断サービスです。
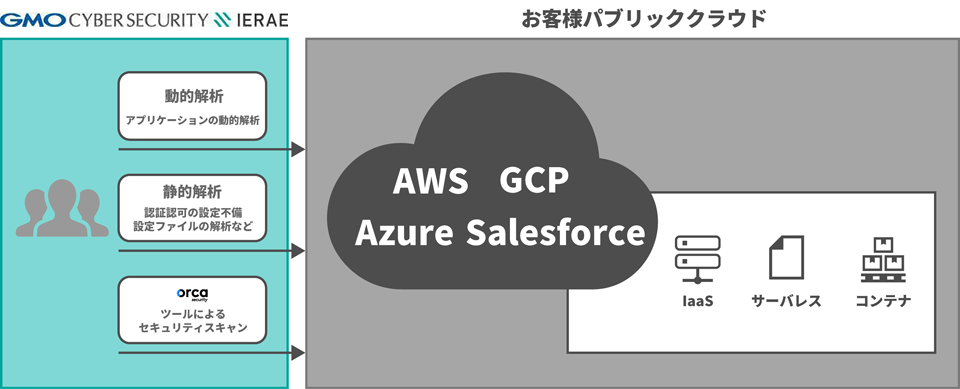
診断プラン
| 診断プラン | クラウド診断 (IaaS,PaaS) | クラウド診断 サーバレス(FaaS) | クラウド診断 コンテナ(CaaS) | クラウド診断 Salesforce(SaaS) |
|---|---|---|---|---|
| AWS | ○ | ○ | ○ | – |
| Azure | ○ | ○ | ○ | – |
| GCP | ○ | ○ | ○ | – |
| プラン概要 | アーキテクチャ検証 クラウドサービス設定診断 脆弱性スキャン 等を中心とした診断 | アーキテクチャ検証 Firebase Security Rule診断 クラウドサービス設定診断 ソースコード診断 等を中心とした診断 | クラウドサービス設定診断 Kubernetesクラスタ 診断 pod設定診断 コンテナ診断 脆弱性スキャン 等を中心とした診断 | Apexソースコード診断 アクセス制御設定検証 セッション設定検証 コミュニティサイト 設定検証 等を中心とした診断 |
| 主な診断対象 | Amazon EC2やAzure Virtual Machines等のIaaS/PaaSを中心に構成されたアプリケーション | AWS Lambda、Azure Functions、Firebaseなどを利用したサーバレスアプリケーション | Amazon ECS/ AmazonEKS等のコンテナオーケストレーションサービスを利用したアプリケーション | Salesforce Experience Cloudを利用したサービスを持つ組織 |
サービス利用シーン
クラウド診断
(IaaS, PaaS)
Amazon EC2やAWS Elastic Beanstalkを中心としたアプリケーションを診断
主な診断観点
- ネットワークセキュリティ
- 既知脆弱性
- IAM設定
- データセキュリティ
- ログ設定/脅威監視設定
クラウド診断サーバレス
(FaaS)
LambdaやCognitoを中心としたサーバーレスアプリケーションを診断
主な診断観点
- 認証認可設定
- アプリケーションの脆弱性
- ネットワークセキュリティ
- IAM設定
- データセキュリティ
- ログ設定/脅威監視設定
クラウド診断コンテナ
(CaaS)
Amazon Container ServiceやAmazon Kubernetes Serviceなどを中心としたアプリケーションを診断
主な診断観点
- 認証認可(RBAC)
- ランタイムセキュリティ
- イメージ管理
- 鍵管理
- ネットワークセキュリティ
- ログ設定/脅威監視設定
その他の脆弱性診断のサービスメニュー
| Webアプリケーション診断 | Webアプリケーションに潜在するSQLインジェクションやクロスサイトスクリプティングなどの脆弱性を見つけ出す脆弱性診断サービスです。自動診断ツールのみに依存した診断手法ではなく、ロジック上の問題点、近年流行している技術の利用が起因する問題など、セキュリティエンジニアが攻撃者の観点でツールと手動を複合した診断を行い、脆弱性を見つけ出します。Webアプリケーションの診断後も、発見した脆弱性の詳細と再現手順のレポートを提出し、セキュリティリスクに対するベストな対処方法をご説明いたします。 |
| ネットワーク診断 | 診断対象ネットワークに存在するサーバやネットワーク機器等に、既知の脆弱性や設定の不備等によるセキュリティ上の問題点がないかを診断します。攻撃者の視点で実際に通信を行うブラックボックステスト方式の脆弱性診断サービスです。過負荷や診断による障害発生を避けることについても最大限配慮して診断作業を実施します。 |
| スマートフォンアプリ診断 | iOSやAndroidアプリ等のスマホアプリにセキュリティ上の問題点がないか、JSSECのセキュアコーディングガイドやOWASPMobileTop10に基づき脆弱性診断サービスを実施します。リバースエンジニアリングによるアプリの挙動解析の実施も可能です。診断後のセキュリティ強度評価や該当するリスク対策についてもレポートいたします。 |
| IoT機器脆弱性診断 | IoT機器にセキュリティ上の問題点がないかを完全な手作業で診断します。IoT機器ごとの問題点やリスクを認識することで、インシデント発生時に迅速な対応を行う準備が出来ます。また、具体的なセキュリティ対策を実施していることによる製品への付加価値を高めることが出来ます。 |
| 自動車 / コネクティッドカー診断 | 昨今販売されている自動車の多くはスマートフォンやUSBメモリに接続するための情報通信機器を搭載しています。もし組込ソフトウェアに脆弱性が存在した場合、ハッカーによるサイバー攻撃の対象となり、運転制御自体を不正操作されてしまいます。今後5G時代の到来により、自動車はインターネットに接続するコネクティッドカー、自動運転へ進化していくため、高度な診断技術による脆弱性の早期発見が求められています。本サービスでは、GMOサイバーセキュリティ byイエラエの専門家チームがご依頼の内容に合わせて診断メニューを提案します。 |
GMOサイバーセキュリティ脆弱性診断導入事例
お問い合わせ
下にフォームが表示されない場合は、お手数ですが info@classmethod.jp まで直接ご連絡ください。